YARA
YARA rules allow for precise identification and classification of malware families and specific malicious patterns.
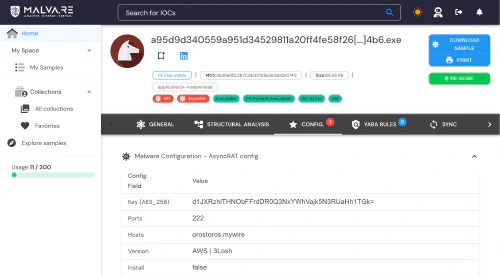
マルウェアコンフィグの抽出
Malva.RE独自の静的解析アプローチにより、C2サーバーや暗号鍵など、さまざまなマルウェアファミリーのコンフィグを抽出できます。
Malva.RE Team
Malva.RE Team
6 分で読了

YARA rules allow for precise identification and classification of malware families and specific malicious patterns.
Malva.RE独自の静的解析アプローチにより、C2サーバーや暗号鍵など、さまざまなマルウェアファミリーのコンフィグを抽出できます。
Malva.RE Team
フランス・サヴォワでYneosが設計・開発
Malva.REは、Savoie Technolac(フランス・ル・ブールジェ=デュ=ラック)に拠点を置く、サイバーセキュリティとセキュアなソフトウェア開発を手がけるフランス企業Yneosが提供しています。
Yneosの詳細はこちら →