マルウェアの深層静的・構造解析
あらゆるマルウェアを数秒で解体 — 実行は一切不要。
次世代のマルウェア解析ソリューションMalva.REで、マルウェア解析の未来を体験してください。静的解析と構造解析を組み合わせた独自のアプローチにより、迅速かつ正確な結果が得られます。Malva.REは、既知のフォーマットにおけるマルウェアのカプセル化を剥ぎ取ることに特化し、専門家の作業を効率化します。
50種類以上のファイル形式を、実行せずに解析
MalwareBazaar(abuse.ch)の詳細静的レポートはMalva.REが提供しています


私たちのミッション
私たちは、サイバーセキュリティの技術とソリューションの発展に力を注ぎ、急速に変化するサイバー環境において専門家やアナリストが常に一歩先を行けるよう支援しています。最先端のツールを提供することで、お客様が脅威に先んじて行動し、企業と個人の双方の安全を確保できるようにすることが私たちの重点です。
このミッションの中核を担うのが、新たな脅威に関する重要な知見を提供するマルウェア解析サービスです。お客様がサイバー犯罪者に対して先手を打って防御し、システムとデータを守るための知識を提供することが私たちの目標です。
マトリョーシカのように入れ子になった脅威
現代のマルウェアは、幾重ものカプセル化の背後にその意図を隠しています。ドキュメント、スクリプト、実行ファイルが互いに入れ子となり、防御をすり抜けようとします。Malva.REは、既知のフォーマットに対してこのカプセル化を自動的に剥ぎ取り、実行することなく数秒以内に悪意のあるコアを露出させます。
- 01 Officeドキュメント・VBAマクロ
- 02 VBSスクリプト
- 03 難読化されたPowerShell
- 04 AutoIt実行ファイル
- ✕ 悪意のあるコア
vbaDNA - VBA Stomping検出機能を備えた高忠実度VBAデコンパイラ
vbaDNAは、高忠実度のVBAデコンパイルとVBA Stompingの検出を行うツールです。元のソースコードを高い忠実度で復元し、悪意のある改変を正確に検出します。vbaDNAを使えば、サイバーセキュリティの専門家は潜在的な脅威を容易に特定し、システムを保護するために必要な対策を講じることができます。
無料プランには、vbaDNAの基本的なデコンパイル(3モジュールまで)が含まれます。VBA Stomping/Purgingの検出と難読化解除は有料プランでご利用いただけます。

Malva.REの機能
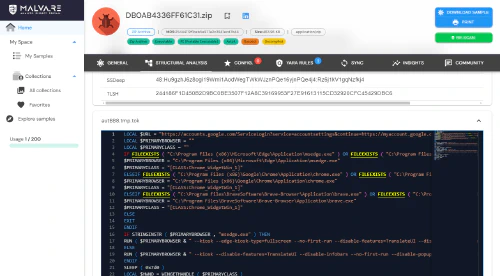
Malva.REはAutoIt実行ファイルの検出とデコンパイルに対応し、実行リスクゼロで複雑なマルウェア攻撃チェーンへの深い洞察を提供します。
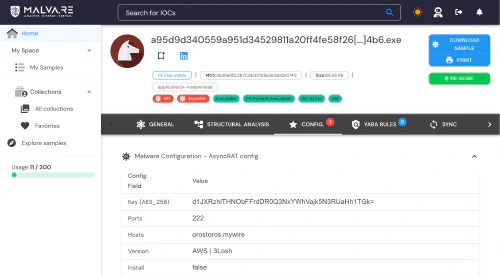
Malva.RE独自の静的解析アプローチにより、C2サーバーや暗号鍵など、さまざまなマルウェアファミリーのコンフィグを抽出できます。
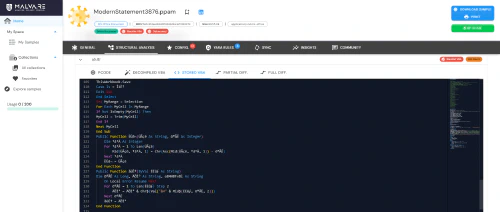
高精度なVBAデコンパイルと、VBA StompingやPurgingといった難読化テクニックの高度な検出。すべてがMalva.REの自動解析ワークフローに完全統合されています。
あなたのワークフローに合わせた設計
SOCアナリスト
アラートが多すぎて、疑わしいファイル一つひとつに時間をかけられない。
- 10秒以内の静的解析
- SOCアナリストとマルウェアアナリストのために設計されたレポート
- 50種類以上のファイル形式
無料で始めて、必要なときに非公開へ
無料
週6件の解析
- 投稿・レポートは公開
Essential
週20件の解析
- 投稿・レポートは非公開
- AIサマリー(MalvaGPT)
Premium
週200件の解析
- チーム管理
- APIアクセス
料金とプランの詳細は料金ページをご覧ください。 プランと料金を見る →
実際のマルウェア検体でMalva.REをお試しください
実行せずにマルウェアの構造と挙動を把握できます
- 10秒以内の静的解析
- VBA・PowerShell・AutoItの難読化解除(有料プラン)
- SOCアナリストとマルウェアアナリストのために設計されたレポート
無料プラン:投稿とレポートは公開されます。Essentialプラン以上で非公開になります。
Malva.REで一歩先へ:登録して限定のアップデートと知見を受け取りましょう
ありがとうございます。登録が完了しました。
登録に失敗しました。もう一度お試しいただくか、お問い合わせフォームからご連絡ください。