
YARA
YARA rules allow for precise identification and classification of malware families and specific malicious patterns.
DarkCloud 4.9 décompilé avec VBReFormer Gen 2 (7.x)
Une lecture de DarkCloud 4.9 du point de vue du reverse engineer : comprendre le runtime VB6, suivre la collecte et distinguer les transports actifs grâce au code reconstruit avec VBReFormer Gen 2 (7.x).
Tags :
DarkCloud, VBReFormer, VBReFormer Gen 2, Visual Basic 6, VB5, VB6, YARA, Analyse Statique, Extraction De Configuration
Malware Research
Malware Research
26 min de lecture
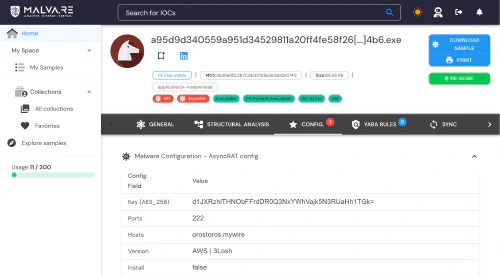
Extraction de configuration de malware
Extrayez des configurations telles que serveurs C2, clés de chiffrement et autres éléments depuis de nombreuses familles de malwares grâce à l’approche d’analyse statique unique de Malva.RE.
Équipe Malva.RE
Équipe Malva.RE
4 min de lecture