
Fonctionnalités
Fonctionnalités - Découvrez nos articles.
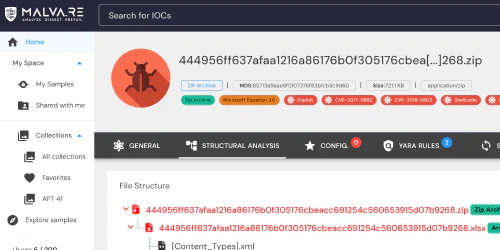
Ce que change le support des exécutables Visual Basic 5/6 dans un rapport Malva.RE : des sources reconstruites avec VBReFormer Gen 2 (7.x), consultables procédure par procédure, et, pour DarkCloud, une configuration d'exfiltration lue dans le code plutôt que devinée dans les chaînes. Le cas DarkCloud 4.9 sert d'exemple.
Malware Research
Plongée technique dans le format UPX et dans la façon dont Malva.RE détecte, décompresse et reconstruit les PE packés UPX (NRV2B/D/E, LZMA, filtres d’appels et de sauts, imports, relocations, ressources), sans exécution, émulation ni sandbox, pour que le véritable payload soit analysé par YARA, les extracteurs de configuration et la détection de familles.
Malware Research Team
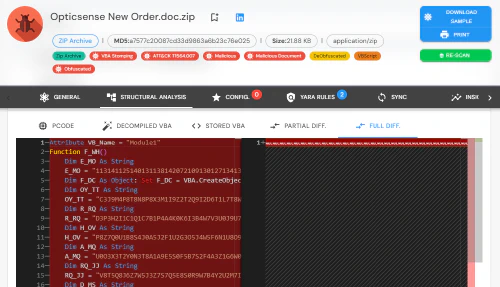
Découvrez les techniques avancées de VBA Stomping et de VBA Purging, et comprenez pourquoi Malva.RE, basé sur la technologie vbaDNA, constitue la solution la plus efficace pour détecter et analyser ces menaces sophistiquées dissimulées dans les macros Microsoft Office.
Équipe Malva.RE
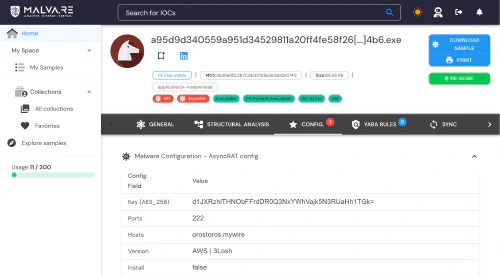
Extrayez des configurations telles que serveurs C2, clés de chiffrement et autres éléments depuis de nombreuses familles de malwares grâce à l’approche d’analyse statique unique de Malva.RE.
Équipe Malva.RE
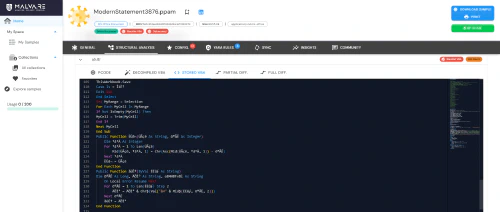
Décompilation VBA précise et détection avancée des techniques d’obfuscation comme le VBA Stomping et le VBA Purging, entièrement intégrées au flux d’analyse automatisé de Malva.RE.
Équipe Malva.RE