
Analyse De Malware
Analyse De Malware - Découvrez nos articles.
Une lecture de DarkCloud 4.9 du point de vue du reverse engineer : comprendre le runtime VB6, suivre la collecte et distinguer les transports actifs grâce au code reconstruit avec VBReFormer Gen 2 (7.x).
Malware Research
Plongée technique dans le format UPX et dans la façon dont Malva.RE détecte, décompresse et reconstruit les PE packés UPX (NRV2B/D/E, LZMA, filtres d’appels et de sauts, imports, relocations, ressources), sans exécution, émulation ni sandbox, pour que le véritable payload soit analysé par YARA, les extracteurs de configuration et la détection de familles.
Malware Research Team
Depuis août 2025, Malva.RE fournit des rapports d’analyse statique intégrés directement dans MalwareBazaar. Cette collaboration met en lumière la robustesse de notre moteur d’analyse statique, rapide et sans exécution.
Malware Research Team
Une étude universitaire révèle qu’il est possible d’infecter un satellite LEO avec un ransomware via une faille logicielle, sans accès physique ni compromission de la chaîne logistique. Cet article analyse les implications techniques et les mesures de sécurité à mettre en place.
Équipe Recherche Malwares
Malva.RE prend désormais en charge la détection et la décompilation des exécutables AutoIt, offrant une visibilité approfondie sur des chaînes d’attaque complexes, sans aucun risque d’exécution.
Équipe Malva.RE
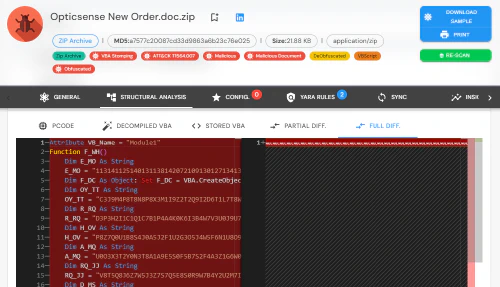
Découvrez les techniques avancées de VBA Stomping et de VBA Purging, et comprenez pourquoi Malva.RE, basé sur la technologie vbaDNA, constitue la solution la plus efficace pour détecter et analyser ces menaces sophistiquées dissimulées dans les macros Microsoft Office.
Équipe Malva.RE
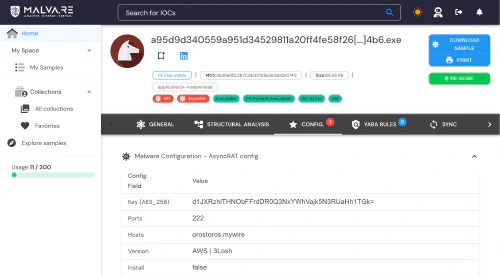
Extrayez des configurations telles que serveurs C2, clés de chiffrement et autres éléments depuis de nombreuses familles de malwares grâce à l’approche d’analyse statique unique de Malva.RE.
Équipe Malva.RE
Décompilation VBA précise et détection avancée des techniques d’obfuscation comme le VBA Stomping et le VBA Purging, entièrement intégrées au flux d’analyse automatisé de Malva.RE.
Équipe Malva.RE
Découvrez comment Malva.RE permet l’analyse efficace de malwares multi-niveaux grâce à une dissection structurelle rapide, sans exécution, adaptée aux environnements SOC, CERT et recherche malware.
Équipe Malva.RE
Plongez dans le monde sophistiqué des malwares multi-niveaux et découvrez comment Malva.RE, la solution de Yneos, détecte et analyse les menaces complexes dissimulées dans différents formats de fichiers. L’analyse statique avancée devient un pilier essentiel de la cybersécurité moderne.
Équipe Malva.RE