Analyse statique et structurelle approfondie des malwares
Disséquez n'importe quel malware en quelques secondes — sans jamais l'exécuter.
Découvrez le futur de l’analyse de malwares avec Malva.RE, la solution de nouvelle génération pour l’analyse de malwares. Obtenez des résultats rapides et précis grâce à notre approche unique d’analyse statique et structurelle. Malva.RE se spécialise dans la suppression des encapsulations malveillantes dans des formats connus, afin de simplifier le travail des experts.
Plus de 50 formats de fichiers analysés, sans exécution
Malva.RE propulse les rapports statiques approfondis de MalwareBazaar (abuse.ch)


Notre mission
Nous nous engageons à faire progresser les technologies et solutions de cybersécurité afin d’aider les experts et analystes à garder une longueur d’avance dans un paysage cyber en constante évolution. Notre priorité est de fournir des outils de pointe permettant à nos clients de prendre l’avantage sur les menaces, pour garantir la sécurité des entreprises comme des particuliers.
Au cœur de notre mission se trouve notre service d’analyse de malwares, conçu pour fournir des informations essentielles sur les menaces émergentes. Notre objectif est de donner à nos clients les connaissances nécessaires pour se défendre de manière proactive contre les cybercriminels et protéger leurs systèmes et leurs données.
Une menace emboîtée comme une poupée russe
Les malwares modernes dissimulent leur intention sous plusieurs couches d'encapsulation : documents, scripts et exécutables s'emboîtent pour tromper les défenses. Malva.RE retire automatiquement ces encapsulations dans les formats connus — sans exécution, en quelques secondes — jusqu'à exposer le noyau malveillant.
- 01 Document Office · macro VBA
- 02 Script VBS
- 03 PowerShell obfusqué
- 04 Exécutable AutoIt
- ✕ Noyau malveillant
vbaDNA – Un décompilateur VBA haute fidélité avec détection du stomping
vbaDNA est un décompilateur VBA haute fidélité avec détection du stomping. Il restaure fidèlement le code source original et détecte avec précision les modifications malveillantes, pour que les spécialistes en cybersécurité identifient rapidement les menaces et prennent les mesures nécessaires.
L'offre gratuite inclut la décompilation vbaDNA de base (limitée à 3 modules). La détection du VBA Stomping et du Purging ainsi que la déobfuscation sont disponibles avec les offres payantes.

Fonctionnalités de Malva.RE
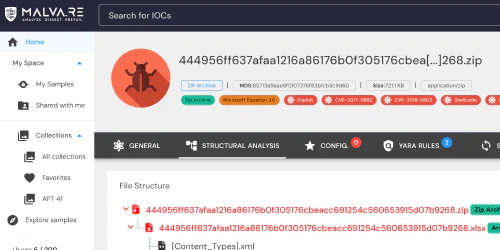
Plongée technique dans le format UPX et dans la façon dont Malva.RE détecte, décompresse et reconstruit les PE packés UPX (NRV2B/D/E, LZMA, filtres d’appels et de sauts, imports, relocations, ressources), sans exécution, émulation ni sandbox, pour que le véritable payload soit analysé par YARA, les extracteurs de configuration et la détection de familles.
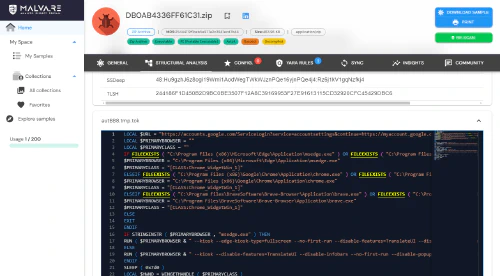
Malva.RE prend désormais en charge la détection et la décompilation des exécutables AutoIt, offrant une visibilité approfondie sur des chaînes d’attaque complexes, sans aucun risque d’exécution.
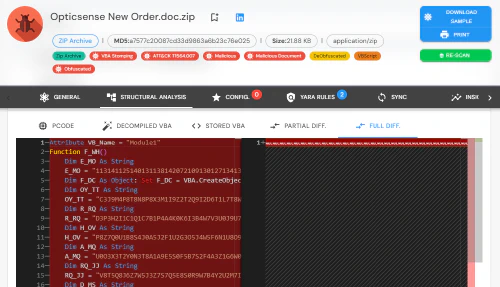
Découvrez les techniques avancées de VBA Stomping et de VBA Purging, et comprenez pourquoi Malva.RE, basé sur la technologie vbaDNA, constitue la solution la plus efficace pour détecter et analyser ces menaces sophistiquées dissimulées dans les macros Microsoft Office.
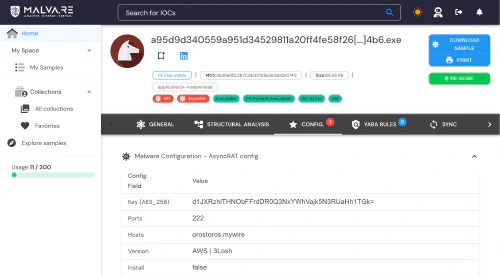
Extrayez des configurations telles que serveurs C2, clés de chiffrement et autres éléments depuis de nombreuses familles de malwares grâce à l’approche d’analyse statique unique de Malva.RE.
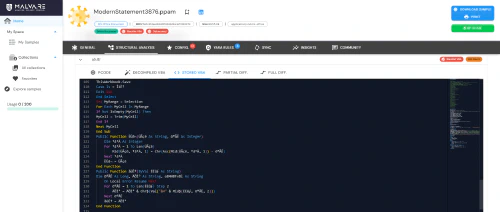
Décompilation VBA précise et détection avancée des techniques d’obfuscation comme le VBA Stomping et le VBA Purging, entièrement intégrées au flux d’analyse automatisé de Malva.RE.
Découvrez comment Malva.RE permet l’analyse efficace de malwares multi-niveaux grâce à une dissection structurelle rapide, sans exécution, adaptée aux environnements SOC, CERT et recherche malware.
Conçue pour votre façon de travailler
Analystes SOC
Trop d'alertes, pas assez de temps pour chaque fichier suspect.
- Analyse statique en moins de 10 secondes
- Rapports pensés pour analystes SOC et analystes malware
- 50+ formats
CERT & CSIRT
Des chaînes d'infection imbriquées à documenter avec précision.
- Déobfuscation multi-niveaux
- Extraction de configurations & IOCs
- Hébergement UE
Chercheurs en menaces
Suivre des familles de malware et des configurations à grande échelle.
- Décompilation VBA haute fidélité
- Détection VBA Stomping & Purging
- Extraction de configurations & IOCs
Éditeurs & intégrateurs
Intégrer une analyse approfondie dans vos produits et vos flux.
- Intégration éprouvée (MalwareBazaar)
- Déploiement on-premise
- Chiffrement au repos & en transit
Commencez gratuitement, passez en privé quand il le faut
Gratuit
6 analyses / semaine
- Soumissions et rapports publics
Essential
20 analyses / semaine
- Soumissions et rapports privés
- Résumés IA (MalvaGPT)
Premium
200 analyses / semaine
- Gestion d'équipe
- Accès API
Équipes & entreprises
Sur devis
- Volumes et intégrations sur mesure
- Déploiement on-premise
Les prix et le détail des offres sont sur la page tarifs. Voir les offres et tarifs →
Actualités
Restez informé des dernières innovations et analyses en cybersécurité
Depuis août 2025, Malva.RE fournit des rapports d’analyse statique intégrés directement dans MalwareBazaar. Cette collaboration met en lumière la robustesse de notre moteur d’analyse statique, rapide et sans exécution.
Malware Research Team
Une étude universitaire révèle qu’il est possible d’infecter un satellite LEO avec un ransomware via une faille logicielle, sans accès physique ni compromission de la chaîne logistique. Cet article analyse les implications techniques et les mesures de sécurité à mettre en place.
Équipe Recherche Malwares
Plongez dans le monde sophistiqué des malwares multi-niveaux et découvrez comment Malva.RE, la solution de Yneos, détecte et analyse les menaces complexes dissimulées dans différents formats de fichiers. L’analyse statique avancée devient un pilier essentiel de la cybersécurité moderne.
Équipe Malva.RE
Découvrez Malva.RE, la plateforme innovante développée par Yneos, qui combine analyse statique avancée et intelligence artificielle pour offrir une détection et une compréhension des malwares ultra efficaces.
Équipe Malva.RE
Essayez Malva.RE sur un vrai échantillon
Comprenez la structure et le comportement des malwares sans exécution
- Analyse statique en moins de 10 secondes
- Déobfuscation VBA, PowerShell et AutoIt (offres payantes)
- Rapports pensés pour analystes SOC et analystes malware
Offre gratuite : soumissions et rapports publics. Privés dès l'offre Essential.
Gardez une longueur d'avance avec Malva.RE : abonnez-vous pour recevoir nos mises à jour et analyses exclusives
Merci ! Votre inscription est confirmée.
L'inscription a échoué. Réessayez ou écrivez-nous via le formulaire de contact.