Tiefgehende statische & strukturelle Malware-Analyse
Zerlegen Sie jede Malware in Sekunden - ganz ohne Ausführung.
Entdecken Sie die Zukunft der Malware-Analyse mit Malva.RE, der Next-Gen-Lösung für Malware-Analyse. Erzielen Sie schnelle und präzise Ergebnisse dank unseres einzigartigen Ansatzes aus statischer und struktureller Analyse. Malva.RE ist darauf spezialisiert, bösartige Kapselungen in bekannten Formaten zu entfernen und so die Arbeit von Expertinnen und Experten zu vereinfachen.
Über 50 Dateiformate analysiert, ohne Ausführung
Malva.RE liefert die tiefgehenden statischen Berichte auf MalwareBazaar (abuse.ch)


Unsere Mission
Wir engagieren uns für die Weiterentwicklung von Cybersicherheitstechnologien und -lösungen, damit Expertinnen, Experten und Analysten in einer sich ständig wandelnden Bedrohungslandschaft immer einen Schritt voraus bleiben. Unsere Priorität sind hochmoderne Werkzeuge, mit denen unsere Kunden Bedrohungen zuvorkommen - für die Sicherheit von Unternehmen und Privatpersonen gleichermaßen.
Im Zentrum unserer Mission steht unser Dienst zur Malware-Analyse, der entscheidende Erkenntnisse über neu aufkommende Bedrohungen liefert. Unser Ziel ist es, unseren Kunden das Wissen zu vermitteln, mit dem sie sich proaktiv gegen Cyberkriminelle verteidigen und ihre Systeme und Daten schützen können.
Eine Bedrohung, verschachtelt wie eine Matrjoschka
Moderne Malware verbirgt ihre Absicht hinter mehreren Kapselungsschichten: Dokumente, Skripte und Executables sind ineinander verschachtelt, um Abwehrmechanismen zu täuschen. Malva.RE entfernt diese Kapselungen in bekannten Formaten automatisch - ohne Ausführung, in wenigen Sekunden - bis der bösartige Kern freigelegt ist.
- 01 Office-Dokument · VBA-Makro
- 02 VBS-Skript
- 03 Obfuskiertes PowerShell
- 04 AutoIt-Executable
- ✕ Bösartiger Kern
vbaDNA - Ein High-Fidelity-VBA-Decompiler mit Stomping-Erkennung
vbaDNA ist ein High-Fidelity-VBA-Decompiler mit Stomping-Erkennung. Das Werkzeug stellt den ursprünglichen Quellcode originalgetreu wieder her und erkennt bösartige Änderungen mit hoher Genauigkeit. Mit vbaDNA können Cybersicherheitsspezialisten potenzielle Bedrohungen leicht identifizieren und die notwendigen Schritte zum Schutz ihrer Systeme einleiten.
Der Gratis-Tarif umfasst die grundlegende vbaDNA-Dekompilierung (begrenzt auf 3 Module). Die Erkennung von VBA Stomping und Purging sowie die Deobfuskierung sind in den kostenpflichtigen Tarifen enthalten.

Funktionen von Malva.RE
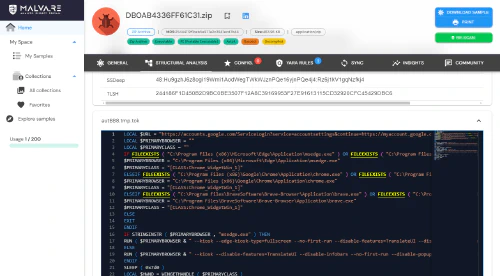
Malva.RE unterstützt jetzt die Erkennung und Dekompilierung von AutoIt-Executables und liefert tiefe Einblicke in komplexe Malware-Angriffsketten - ganz ohne Ausführungsrisiko.
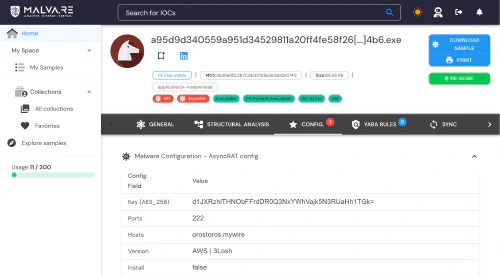
Extrahieren Sie Konfigurationen wie C2-Server, Verschlüsselungsschlüssel und mehr aus zahlreichen Malware-Familien - mit dem einzigartigen statischen Analyseansatz von Malva.RE.
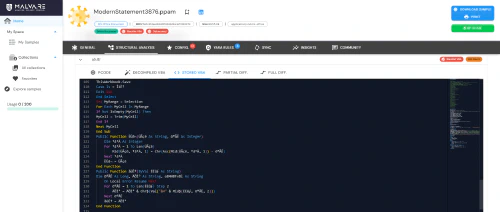
Präzise VBA-Dekompilierung und fortschrittliche Erkennung von Verschleierungstechniken wie VBA Stomping und Purging - vollständig integriert in den automatisierten Analyse-Workflow von Malva.RE.
Gemacht für Ihren Workflow
SOC-Analysten
Zu viele Alerts, zu wenig Zeit für jede verdächtige Datei.
- Statische Analyse in unter 10 Sekunden
- Berichte für SOC- und Malware-Analysten
- 50+ Dateiformate
CERTs & CSIRTs
Verschachtelte Infektionsketten, die präzise dokumentiert werden müssen.
- Mehrschichtige Deobfuskierung
- Extraktion von Malware-Konfigurationen & IOCs
- EU-Hosting
Threat Researcher
Malware-Familien und Konfigurationen im großen Maßstab verfolgen.
- High-Fidelity-VBA-Dekompilierung
- Erkennung von VBA Stomping & Purging
- Extraktion von Malware-Konfigurationen & IOCs
Hersteller & Integratoren
Tiefgehende Analyse in Ihre Produkte und Workflows integrieren.
- Bewährte Integration (MalwareBazaar)
- On-Premise-Bereitstellung
- Verschlüsselung im Ruhezustand & bei der Übertragung
Kostenlos starten, privat analysieren, wenn es darauf ankommt
Gratis
6 Analysen / Woche
- Öffentliche Einreichungen und Berichte
Essential
20 Analysen / Woche
- Private Einreichungen und Berichte
- KI-Zusammenfassungen (MalvaGPT)
Premium
200 Analysen / Woche
- Teamverwaltung
- API-Zugang
Teams & Enterprise
Individuelles Angebot
- Individuelle Volumen und Integrationen
- On-Premise-Bereitstellung
Preise und alle Details finden Sie auf der Preisseite. Tarife & Preise ansehen →
Testen Sie Malva.RE an einem echten Malware-Sample
Struktur und Verhalten von Malware verstehen - ohne Ausführung
- Statische Analyse in unter 10 Sekunden
- Deobfuskierung von VBA, PowerShell und AutoIt (kostenpflichtige Tarife)
- Berichte für SOC- und Malware-Analysten
Gratis-Tarif: Einreichungen und Berichte sind öffentlich. Privat ab dem Essential-Tarif.
Bleiben Sie mit Malva.RE einen Schritt voraus: Abonnieren Sie exklusive Updates und Analysen
Danke! Ihre Anmeldung ist bestätigt.
Anmeldung fehlgeschlagen. Bitte versuchen Sie es erneut oder nutzen Sie das Kontaktformular.